アカウント乗っ取り急増!不正アクセスとは?巧妙な手口と必須の防御策
ある朝スマートフォンを開くと、見知らぬ端末からのログイン通知や身に覚えのないクレジットカード決済の確認メールが届いている――。ネットサービスが生活の隅々にまで浸透した現在、こうした「不正アクセス」の恐怖は誰の身にも起こり得る現実のトラブルとなっています。決してITリテラシーが低い人だけが巻き込まれる問題ではなく、一般の個人ユーザーから大企業、公的機関に至るまで、被害の裾野は急速に拡大し続けています。
「自分は怪しいサイトを見ていないから大丈夫」「盗まれて困るほどの情報はない」といった油断こそが、攻撃者にとって格好の侵入経路です。大切なアカウントやプライバシー、財産を守り抜くために、不正アクセスが起きる仕組みや代表的な手口、法的な位置づけ、そして今日から実践できる実効性の高いセキュリティ防衛術を余すところなく紐解いていきます。
📌 【この記事の重要ポイントまとめ】
- 要点1:不正アクセスとは権限のない者がシステムへ不正侵入する行為であり、未遂も含めて犯罪に問われる。
- 要点2:主な侵入原因はID・パスワードの使い回しや巧妙な詐欺、システムの脆弱性放置にある。
- 要点3:二段階認証の導入やパスキーの活用、不審時の警察相談など迅速な初動が被害を食い止めるカギとなる。
【基礎知識】不正アクセスとは?定義と不正アクセス禁止法による罰則内容
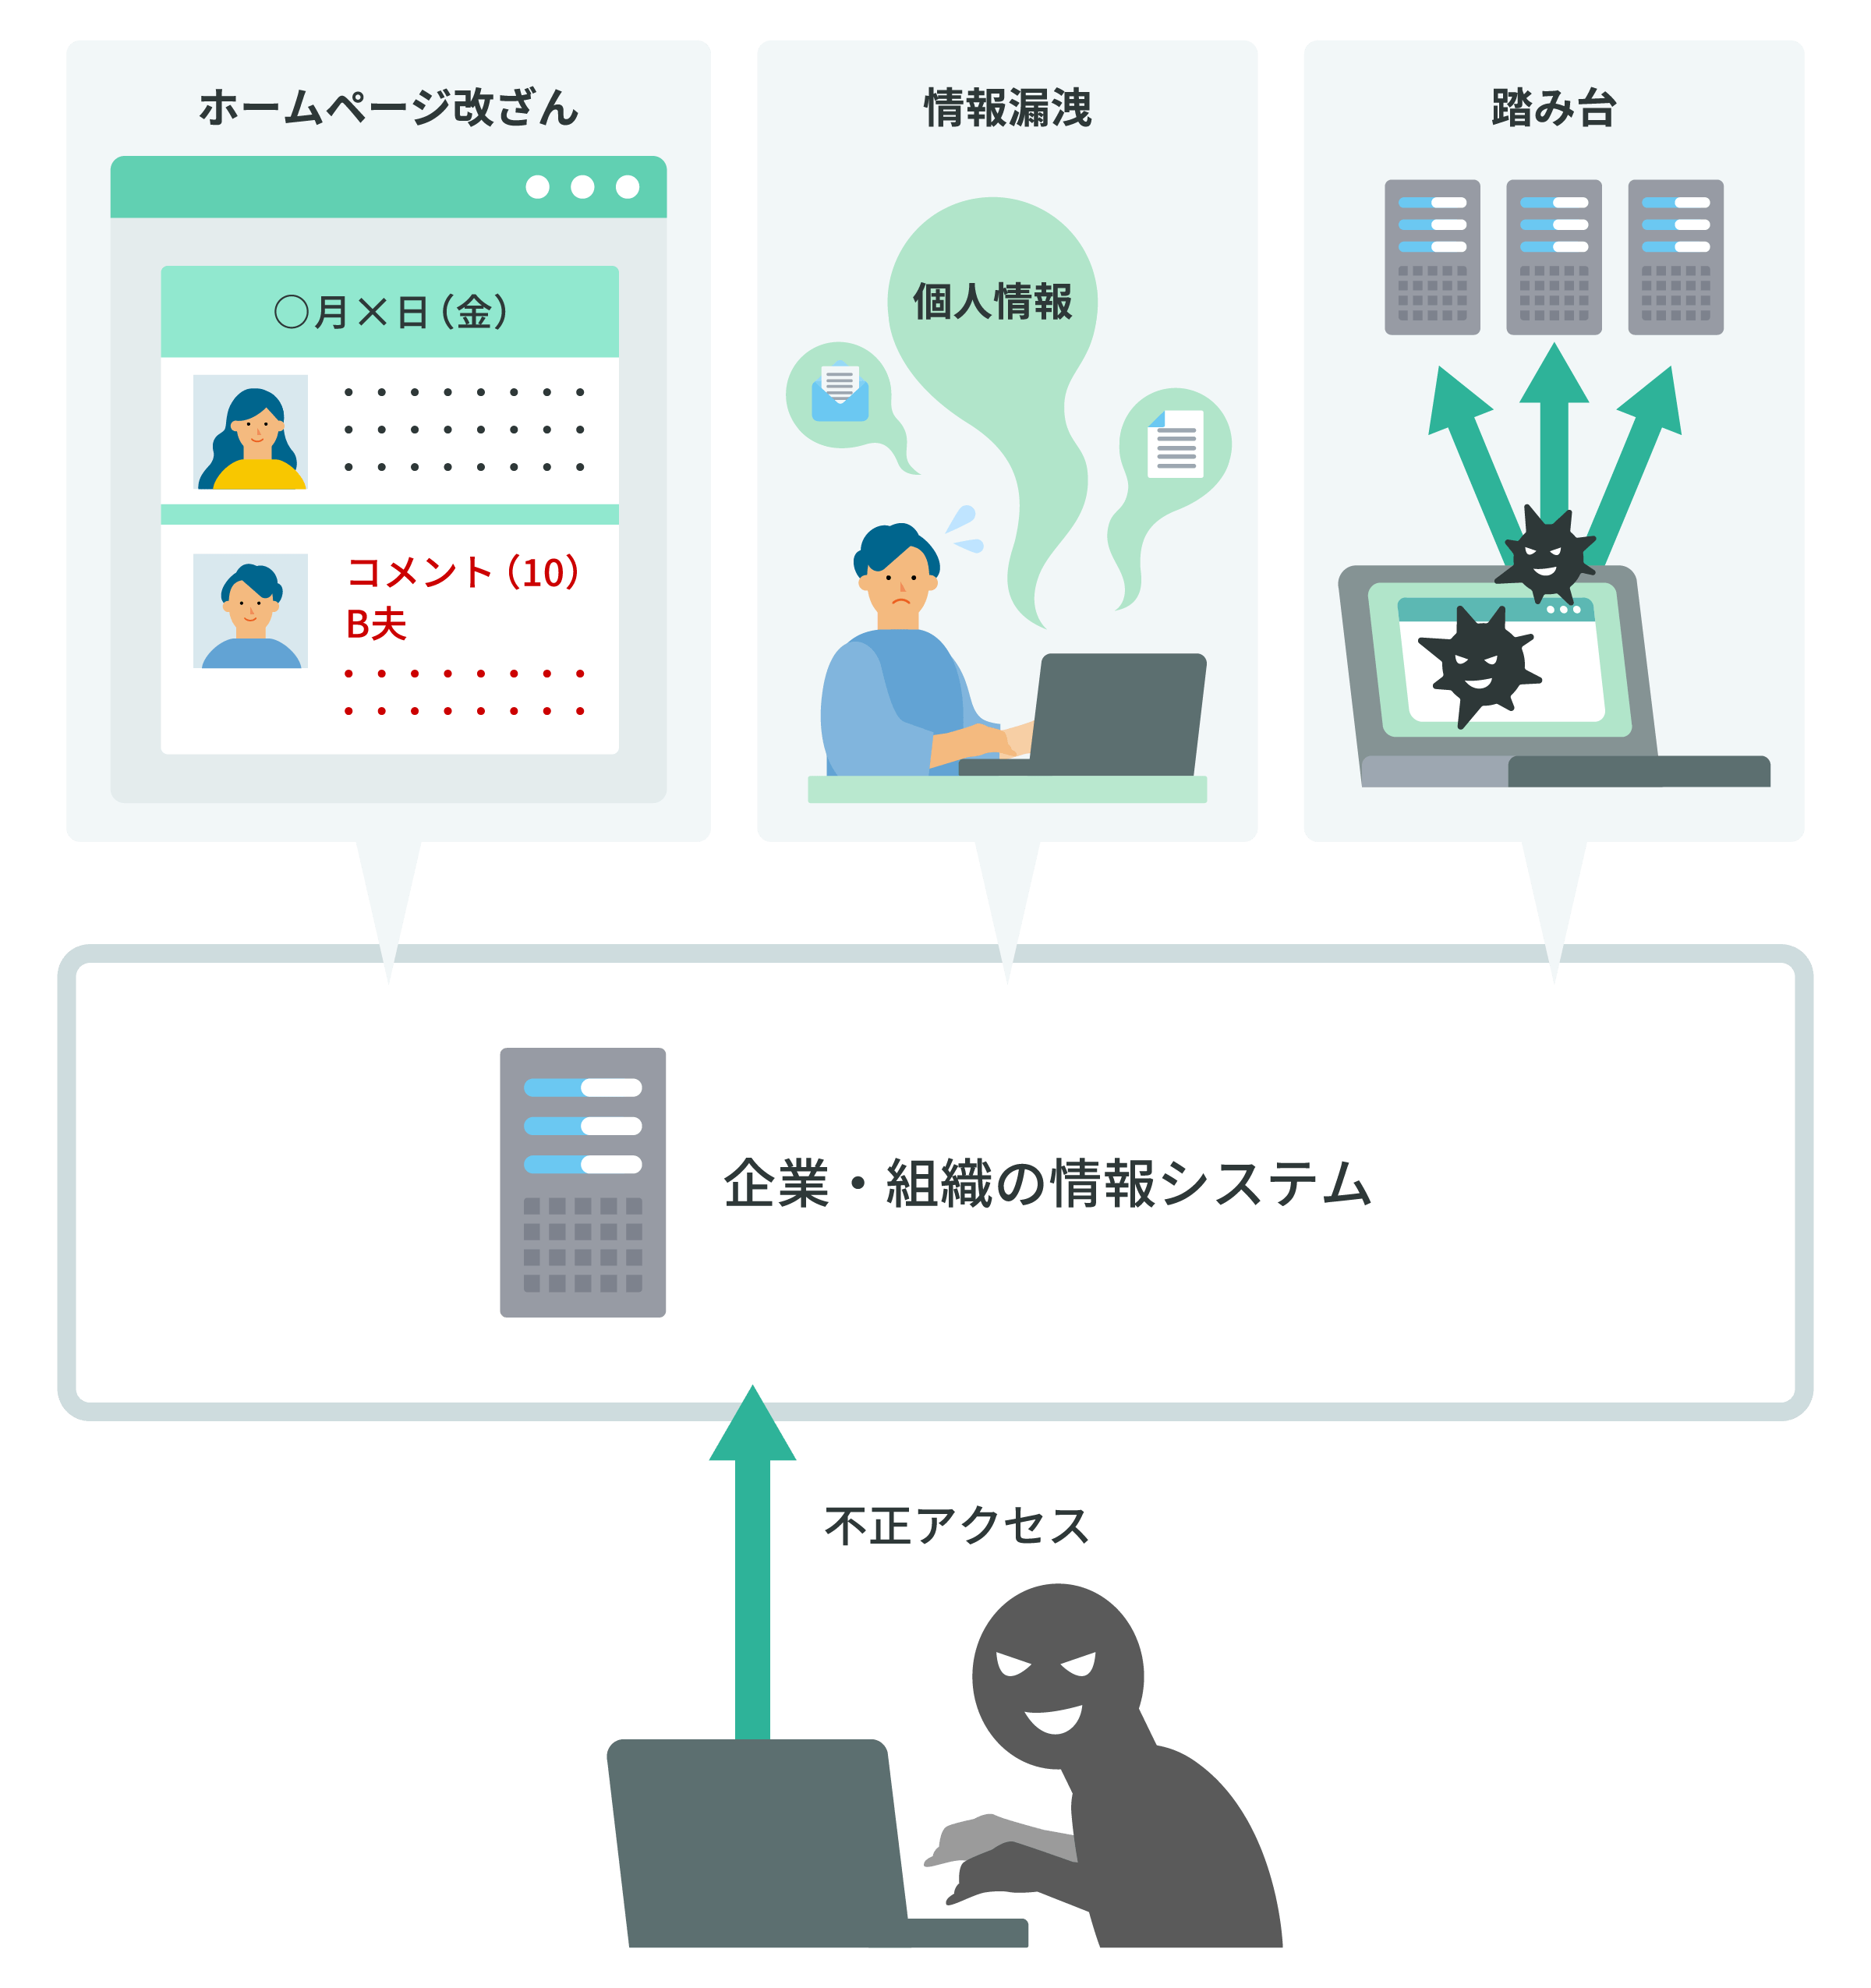
不正アクセスとは、本来そのコンピュータやネットワーク、Webサービスを利用する権限を持たない第三者が、他人の識別符号(IDやパスワード)を不正に入力したり、セキュリティホールの隙を突いたりしてシステムに侵入・操作する行為を指します。
日本国内では1999年に制定された「不正アクセス行為の禁止等に関する法律(不正アクセス禁止法)」によって厳格に禁じられており、他人の端末に侵入する行為そのものが処罰の対象です。さらに、侵入に至らなくても「他人のパスワードを無断で第三者に提供・取得する行為」や「不正侵入を助長する行為」も同法違反に該当します。
気になる不正アクセスの罰則内容は非常に重く規定されています。不正アクセス行為を働いた者には3年以下の拘禁刑または100万円以下の罰金が科されます。また、他人のパスワードを不正に取得・保管しただけでも1年以下の拘禁刑または50万円以下の罰金が科されるなど、刑事責任を免れることはできません。民事訴訟に発展した場合は、発生した金銭被害や信用毀損に対して巨額の損害賠償請求が命じられるケースも珍しくありません。
【手口一覧】なぜ侵入されるのか?巧妙化するサイバー攻撃最新動向
攻撃者がシステムに侵入するために用いる手口は、テクノロジーの進展とともに複雑化・自動化しています。代表的な不正アクセスの手口一覧を把握しておくことが、防犯の第一歩となります。
警戒を強めるべきサイバー攻撃の最新動向として、生成AIを悪用した攻撃コードの自動生成や、自然な日本語を用いた標的型攻撃の急増が挙げられます。かつて見られた不自然な日本語フォントや言い回しは影を潜め、本物と寸分違わぬ文面で受信者を信用させるケースが後を絶ちません。
代表的な侵入経路として知られるのがフィッシング詐欺の手口です。金融機関や通信キャリア、大手ECサイトを装ったSMSや偽メールを送りつけ、精巧に複製された偽ログイン画面へと誘導してID・パスワード、クレジットカード情報を入力させます。さらに、Webサイトの脆弱性を突いて悪意あるSQL文を注入する「SQLインジェクション」や、管理サーバーの弱点を突いて内部ネットワークを制圧するサプライチェーン攻撃など、侵入の手法は多岐にわたります。
アカウント乗っ取り原因の第1位とは?パスワード使い回し危険性とブルートフォース攻撃対策
SNSやオンラインバンキングで発生する深刻なアカウント乗っ取りの原因を突き詰めると、個人のパスワード管理の甘さが引き金となっている事例が圧倒的多数を占めます。
最も致命的な隙を生むのが、パスワードの使い回しの危険性です。どこか1つのマイナーなWebサービスから認証情報が漏洩した場合、攻撃者はそのIDとパスワードの組み合わせをリスト化し、他の大手サービスへ一斉に自動ログインを試みる「パスワードリスト攻撃」を仕掛けます。使い回しをしているユーザーは、たった1箇所の流出をきっかけに、連携するすべての主要アカウントをドミノ倒しのように乗っ取られる事態に陥ります。
もう一つの古典的かつ脅威であり続けている手口が、プログラムを用いて考えられる文字列を手当たり次第に打ち込む総当たり攻撃です。このブルートフォース攻撃への対策としては、推測されやすい英単語や生年月日を避け、英大文字・小文字・数字・記号を組み合わせた12桁以上の複雑な文字列を設定することが基本となります。また、サービス提供者側による「一定回数のログイン失敗によるアカウントロック機能」の実装も欠かせない防御壁です。
国内外で続発する個人情報漏洩被害事例と企業セキュリティ対策の急務
不正アクセスがもたらす打撃は、個人の金銭被害だけにとどまりません。顧客情報を大量に預かる組織を狙った大規模な個人情報漏洩の被害事例が毎月のように報じられています。
通信関連企業や大手医療機関、ECプラットフォームへの不正侵入によって、数万人から数千万人規模の氏名、住所、電話番号、さらには決済履歴までがダークウェブ上に流出・売買される事案が発生しました。流出した情報は、さらなる特殊詐欺やフィッシング攻撃の標的リストとして二次利用されるため、被害の連鎖は長期にわたって収束しません。
これを受けて、あらゆる組織において企業のセキュリティ対策の抜本的な見直しが迫られています。旧来の「社内ネットワークは安全」という境界型防御はすでに崩壊しており、すべてのアクセスを疑い厳密に検証する「ゼロトラスト」の概念が標準となりつつあります。社内システムのアクセス権限の最小化、端末の常時監視(EDRの導入)、サプライチェーン全体を巻き込んだ監査の徹底が強く求められます。
被害を防ぐ決定打!二段階認証設定方法と今すぐできる自己防衛術
巧妙化する攻撃から自身のアカウントを死守するために、最も効果的で即効性のある防衛手段が多要素認証の導入です。
標準的な二段階認証の設定方法は至ってシンプルです。利用している各サービスの「セキュリティ設定」画面から二段階認証(または2要素認証)を有効化し、認証アプリ(Google Authenticatorなど)に表示されるワンタイムパスワードや、指紋・顔認証による生体認証を紐付けます。設定が完了すれば、万が一IDとパスワードが盗難に遭ったとしても、物理的な所持物や生体情報がなければログインを完遂できないため、侵入リスクを大幅に遮断できます。
指紋や顔認証を活用してパスワードそのものを使わずに安全にログインできる「パスキー(Passkey)」への移行も加速しています。パスワード管理アプリを導入してサービスごとに推測不可能な独立した文字列を発行すること、OSや利用ブラウザのセキュリティパッチを常に最新の状態に維持しておくことも、今日からできる不可欠な自衛手段です。
もし乗っ取られたら?不正アクセス被害届を警察へ出す際の手順と相談先
万全を期していても、予期せぬ事故により被害に遭ってしまう可能性はゼロではありません。もし異変に気づいた場合は、パニックにならず冷静かつ迅速な初動対応を取ることが被害拡大を防ぎます。
まずは該当アカウントにログインできるか確認し、可能であれば即座にパスワードを変更して強制ログアウトを実行します。ログインできない状態に追い込まれている場合は、直ちに運営会社へアカウント停止を要請し、連携しているクレジットカード会社に連絡してカードの利用を停止させてください。
金銭的実害や深刻な名誉毀損が発生した場合は、不正アクセスの被害届を警察へ提出することを検討します。警察署へ足を運ぶ前に、各都道府県警察に設置されている「サイバー犯罪相談窓口」や警察相談専用電話(#9110)へ事前相談を入れるとスムーズです。その際、侵入された日時が記録されたログイン通知メール、不審なIPアドレスが記載されたログ、不正利用された決済履歴などの画面キャプチャを証拠として保存し、時系列で整理して持参することが捜査受理への決定的な鍵となります。
【不正アクセスとは】に関するよくある質問(FAQ)
Q1:ログインは成功していなくても、不正アクセス禁止法違反になりますか?
A1:不正アクセス禁止法では「未遂」も処罰対象として明記されています。他人のIDやパスワードを無断で入力してログインを試みた段階で犯罪が成立し、警察の捜査対象となり得ます。
Q2:身に覚えのないログイン通知が届いた場合、まず何をすべきですか?
A2:通知に記載されたURLはフィッシング詐欺の可能性があるため直接踏まず、普段使っている公式アプリやブックマークからログインしてください。その上で「ログイン中の端末一覧」を確認し、見知らぬセッションがあれば切断した上で、速やかにパスワードを変更してください。
Q3:パスワードに誕生日や名前を使うのはなぜ危険なのですか?
A3:攻撃者はSNSの投稿や公開プロフィールからターゲットの生年月日、愛車の名前、ペットの名前などを容易に収集します。これらを組み合わせた辞書攻撃を実施されると、短時間で推測・突破されてしまう危険が高いためです。
まとめ:情報社会を生き抜くために日々の防御を見直そう
デジタル空間における境界線が曖昧になる中、不正アクセスの脅威は特定の誰かの問題ではなく、生活に直結した身近なリスクです。「面倒だから」とパスワードの使い回しを続けたり、二段階認証の設定を後回しにしたりする日々の小さな油断が、取り返しのつかない事態を引き寄せる引き金になります。
セキュリティ対策は一度設定して終わりではありません。新たな攻撃手法が次々と生み出される現実を認識し、認証方式のアップデートや定期的な利用状況のチェックを習慣化することこそが、大切な資産と信頼を守る最良の盾となります。まずは手元のスマートフォンを開き、メインで使っているアカウントのセキュリティ設定を見直す作業から着手してみてはいかがでしょうか。 (出典: 不正 アクセス と は(Yahoo!ニュース))


Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。